MovieReaper se cache dans les torrents de films populaires
Publié le 18 septembre 2026 à 19:00 par Jérôme G.
Kaspersky alerte sur une nouvelle campagne d'attaque MovieReaper. Un malware est dissimulé dans des fichiers torrents de films, dont L'Odyssée de Christopher Nolan. Son infrastructure s'appuie sur une blockchain.

Une nouvelle menace plane sur les amateurs de téléchargement illégal. L'équipe de recherche de Kaspersky (GReAT) a identifié une campagne d'infection à grande échelle orchestrée via des trackers torrent.
Baptisée MovieReaper, cette attaque repose sur un malware inconnu jusqu'alors, dissimulé dans des fichiers se faisant passer pour des films populaires, notamment L'Odyssée.
Un dépôt public de torrents compromis
La particularité de cette campagne est qu'elle ne cible pas directement les sites de torrents mais un dépôt public, ce qui propage l'infection à un plus grand nombre d'utilisateurs.
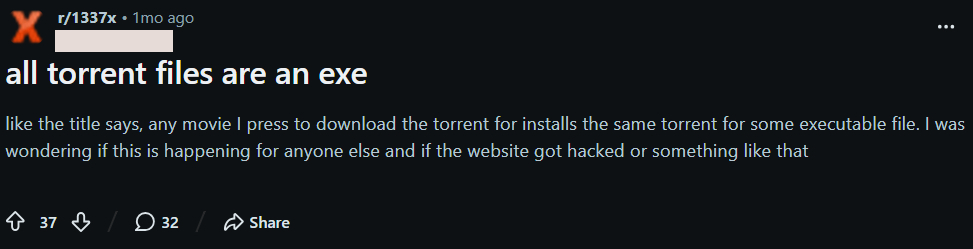
Les cybercriminels ont compromis le dépôt itorrents[.]org. Lorsqu'un utilisateur tente de télécharger un film via un lien magnet, le site renvoie un fichier torrent malveillant. Ce dernier mène au téléchargement d'un fichier exécutable avec un nom très long, une technique conçue pour masquer sa véritable nature.
Une fois exécuté par l'utilisateur, le loader du malware s'active. L'attaque est conçue en plusieurs étapes, et un premier module vérifie s'il est analysé dans un environnement de test (sandbox) pour contourner la détection.
Une menace modulaire et sophistiquée
Une fois la première phase d'infection réussie, le malware déploie des modules supplémentaires. Ces derniers lui permettent de s'établir de manière persistante sur le système, de contourner le contrôle de compte d'utilisateur (UAC) de Windows pour obtenir des privilèges d'administrateur, et enfin d'offrir aux attaquants un accès à distance à la machine compromise.
Le module final donne aux opérateurs un contrôle quasi total sur le système de fichiers de la victime. Il met à disposition une vingtaine de commandes permettant de télécharger, mettre en ligne, lire, copier, renommer, déplacer et supprimer des fichiers.
Il peut également exfiltrer des aperçus d'images ou de documents, donnant aux attaquants un avant-goût des données disponibles avant de procéder à une exfiltration complète.
Le recours à une blockchain
Pour récupérer l'adresse de son serveur de commande et de contrôle, le malware utilise la blockchain Solana. Cette approche décentralisée rend l'infrastructure des attaquants beaucoup plus résiliente et difficile à perturber.
" Cette campagne d'attaque se distingue par la combinaison d'un leurre classique et d'une conception technique sophistiquée ", souligne Konstantin Isakov, chercheur chez Kaspersky.
Bien que la première étape de l'infection puisse être bloquée en neutralisant un domaine et une adresse IP uniques, l'utilisation de la blockchain pour les étapes suivantes complique grandement les efforts de démantèlement.
Kaspersky évoque des centaines de victimes qui ont déjà été identifiées parmi des utilisateurs particuliers et des organisations dans de nombreux pays.
Journaliste GNT spécialisé en nouvelles technologies
Cette page peut contenir des liens affiliés. Si vous achetez un produit depuis ces liens, le site marchand nous reversera une commission sans que cela n'impacte en rien le montant de votre achat. En savoir plus.