VosFactures piraté, la facturation électronique déjà sous haute tension
Publié le 01 octobre 2026 à 19:50 par Sirius
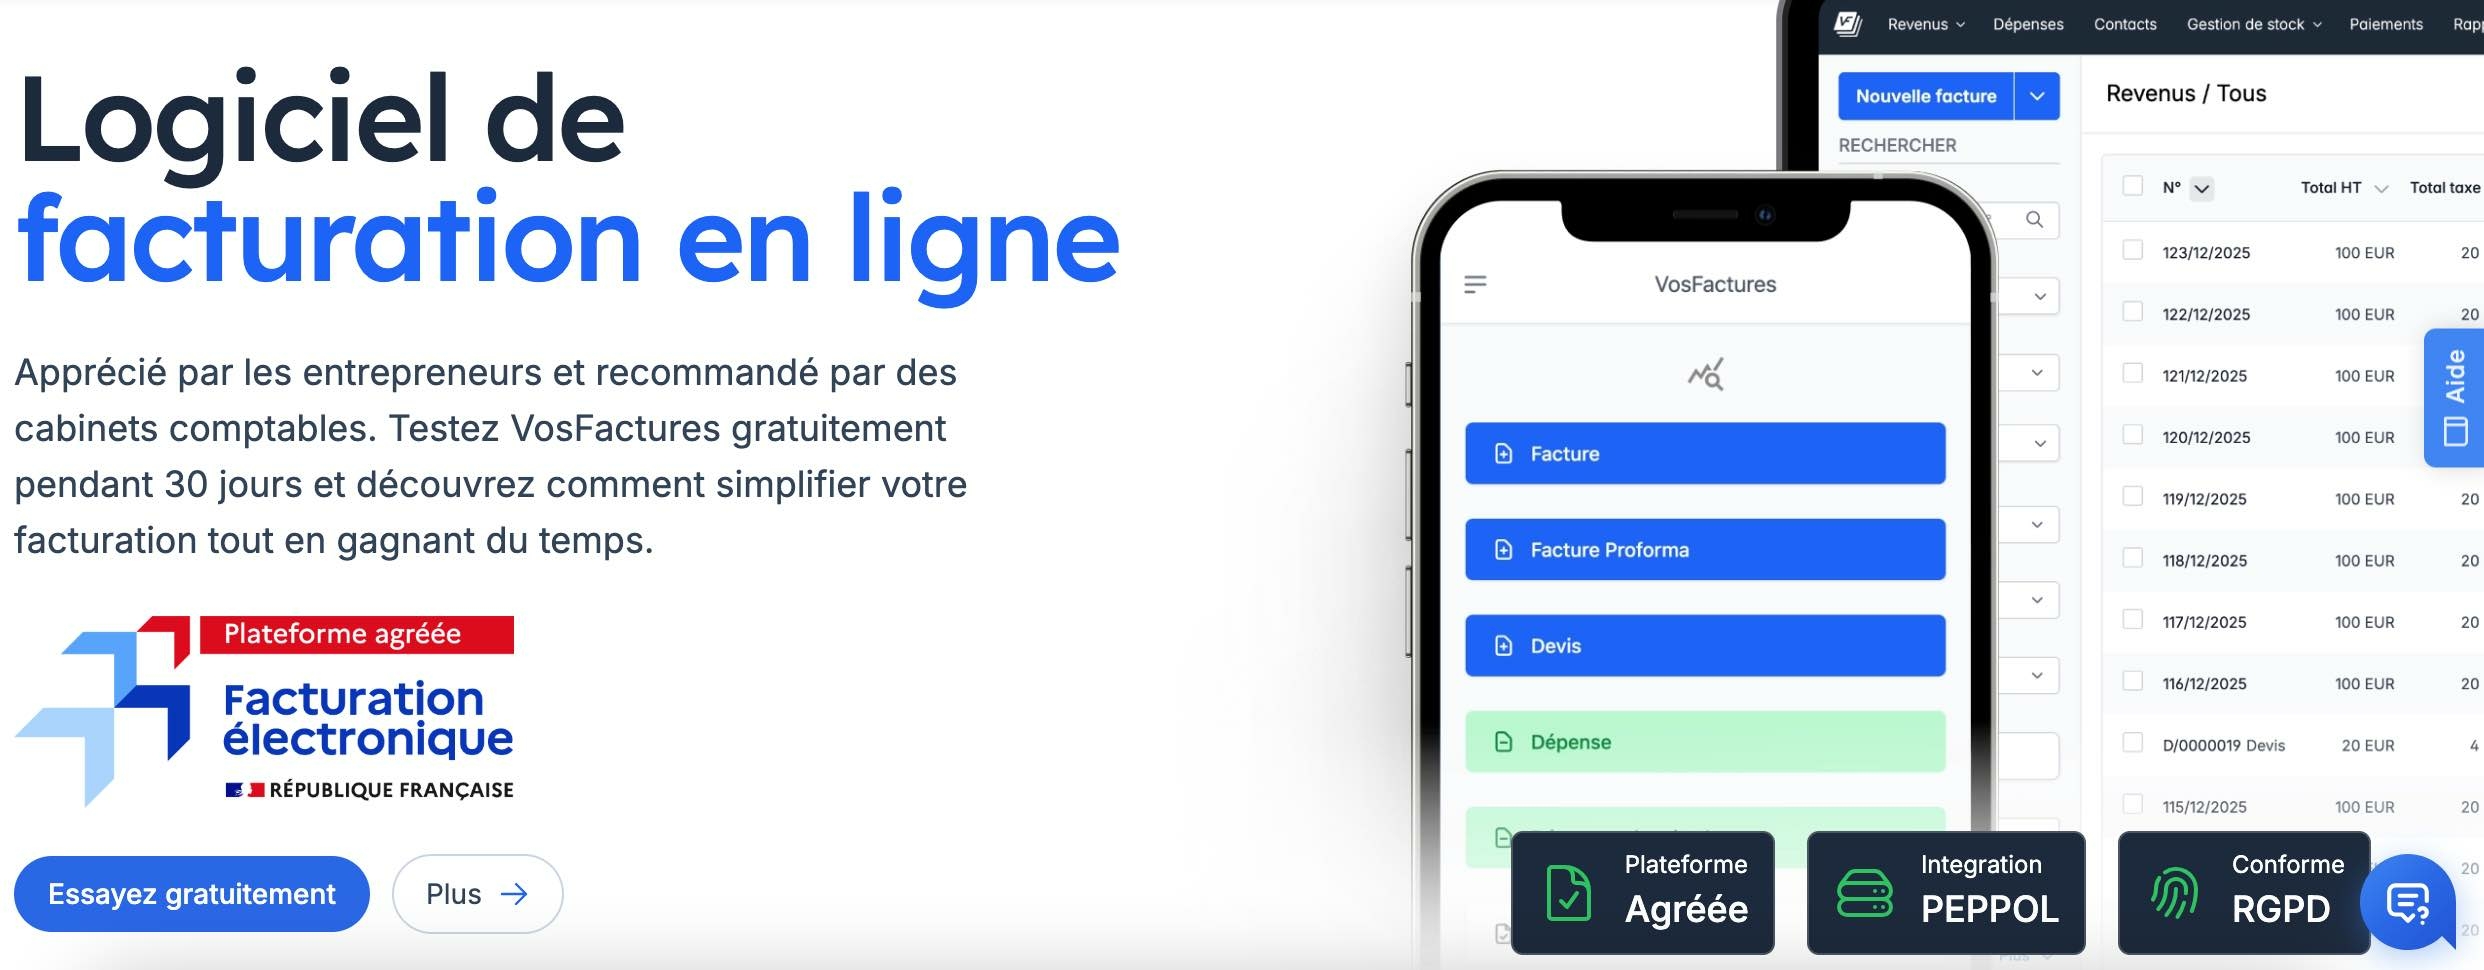
Le logiciel de facturation en ligne VosFactures, plateforme agréée par l'État, a été victime d'une cyberattaque via son prestataire polonais, Fakturownia. La fuite expose des données d'entreprises, de clients et de fournisseurs, soulevant de sérieuses questions sur la sécurité de la réforme. L'Agence pour l'informatique financière de l'État (AIFE) a suspendu ses échanges avec la plateforme par précaution.
La réforme de la facturation électronique en France, entrée en vigueur le 1er septembre 2026, connaît déjà sa première crise majeure. Factuali, la société niçoise qui édite VosFactures, l'une des plateformes agréées par l'administration fiscale, a dû confirmer une importante compromission de données. L'incident ne provient pas directement de ses serveurs, sécurisés en France et qualifiés SecNumCloud par l'ANSSI, mais de ceux de son prestataire technique polonais, Fakturownia, qui a été la véritable cible de l'intrusion.
Comment cette cyberattaque a-t-elle été orchestrée ?
Le mode opératoire de cette attaque est particulièrement ingénieux. L'attaquant, qui se fait appeler « Fingerprint », n'a pas visé directement VosFactures mais a exploité une vulnérabilité critique dans un simple outil de génération de fichiers PDF utilisé par le prestataire polonais. Une faille qui a servi de porte d'entrée pour accéder à des fichiers de configuration, véritable sésame pour les pirates.
Ces fichiers contenaient le Graal pour tout hacker : des clés applicatives et des identifiants techniques. Armé de ce trousseau numérique, l'intrus a pu exécuter des commandes à distance sur plusieurs serveurs et, surtout, accéder en lecture à une copie de la base de données de production, lui permettant de consulter une immense quantité d'informations sans pouvoir les modifier.
Quelles données ont été compromises et quels sont les risques ?
La fuite de données concerne un large spectre d'informations sensibles. Les investigations ont révélé que le pirate a pu consulter les données des comptes des entreprises utilisatrices, les informations sur leurs clients et fournisseurs, ainsi que des documents de facturation antérieurs au 1er janvier 2023. Le pirate revendique avoir exfiltré près de 6 téraoctets de factures, un chiffre colossal.
Plus inquiétant encore, des coordonnées bancaires et les « empreintes cryptographiques » des mots de passe ont été exposées. Même si les données complètes de cartes bancaires sont épargnées, le risque principal réside dans les arnaques au changement de RIB. Avec de telles informations, un escroc peut se faire passer pour un fournisseur légitime et demander le règlement d'une facture sur un nouveau compte bancaire, rendant l'escroquerie particulièrement crédible.
Quelle a été la réaction des autorités face à cet incident ?
La réponse des institutions françaises ne s'est pas fait attendre. L'Agence pour l'informatique financière de l'État (AIFE), qui opère le portail Chorus Pro, a pris une décision radicale : la suspension provisoire de tous les échanges avec Factuali, la plateforme agréée intégrée à VosFactures. Cette mesure préventive bloque temporairement le flux de factures transitant par cet opérateur vers les services de l'État.
L'AIFE a précisé qu'aucune entreprise ne sera sanctionnée en raison de cette interruption, mais l'incident jette un froid sur la confiance accordée à ces nouveaux intermédiaires. De son côté, VosFactures a immédiatement invalidé tous les codes API de ses clients pour couper les connexions potentiellement compromises, et a appelé à une vigilance maximale face à toute demande de paiement ou de modification de coordonnées bancaires suspecte, conséquence directe de cette cyberattaque.
Journaliste GNT en direct d'Alpha Canis Majoris
Cette page peut contenir des liens affiliés. Si vous achetez un produit depuis ces liens, le site marchand nous reversera une commission sans que cela n'impacte en rien le montant de votre achat. En savoir plus.