Google maîtrise tout le matériel des Pixel, et pourtant ils ont été piratés

Google a confirmé, dans son bulletin de sécurité de septembre 2026, qu’un nombre « limité » de Pixel ont été piratés via une faille de leur modem, lors d’attaques dites « ciblées ». Le correctif est déjà disponible.
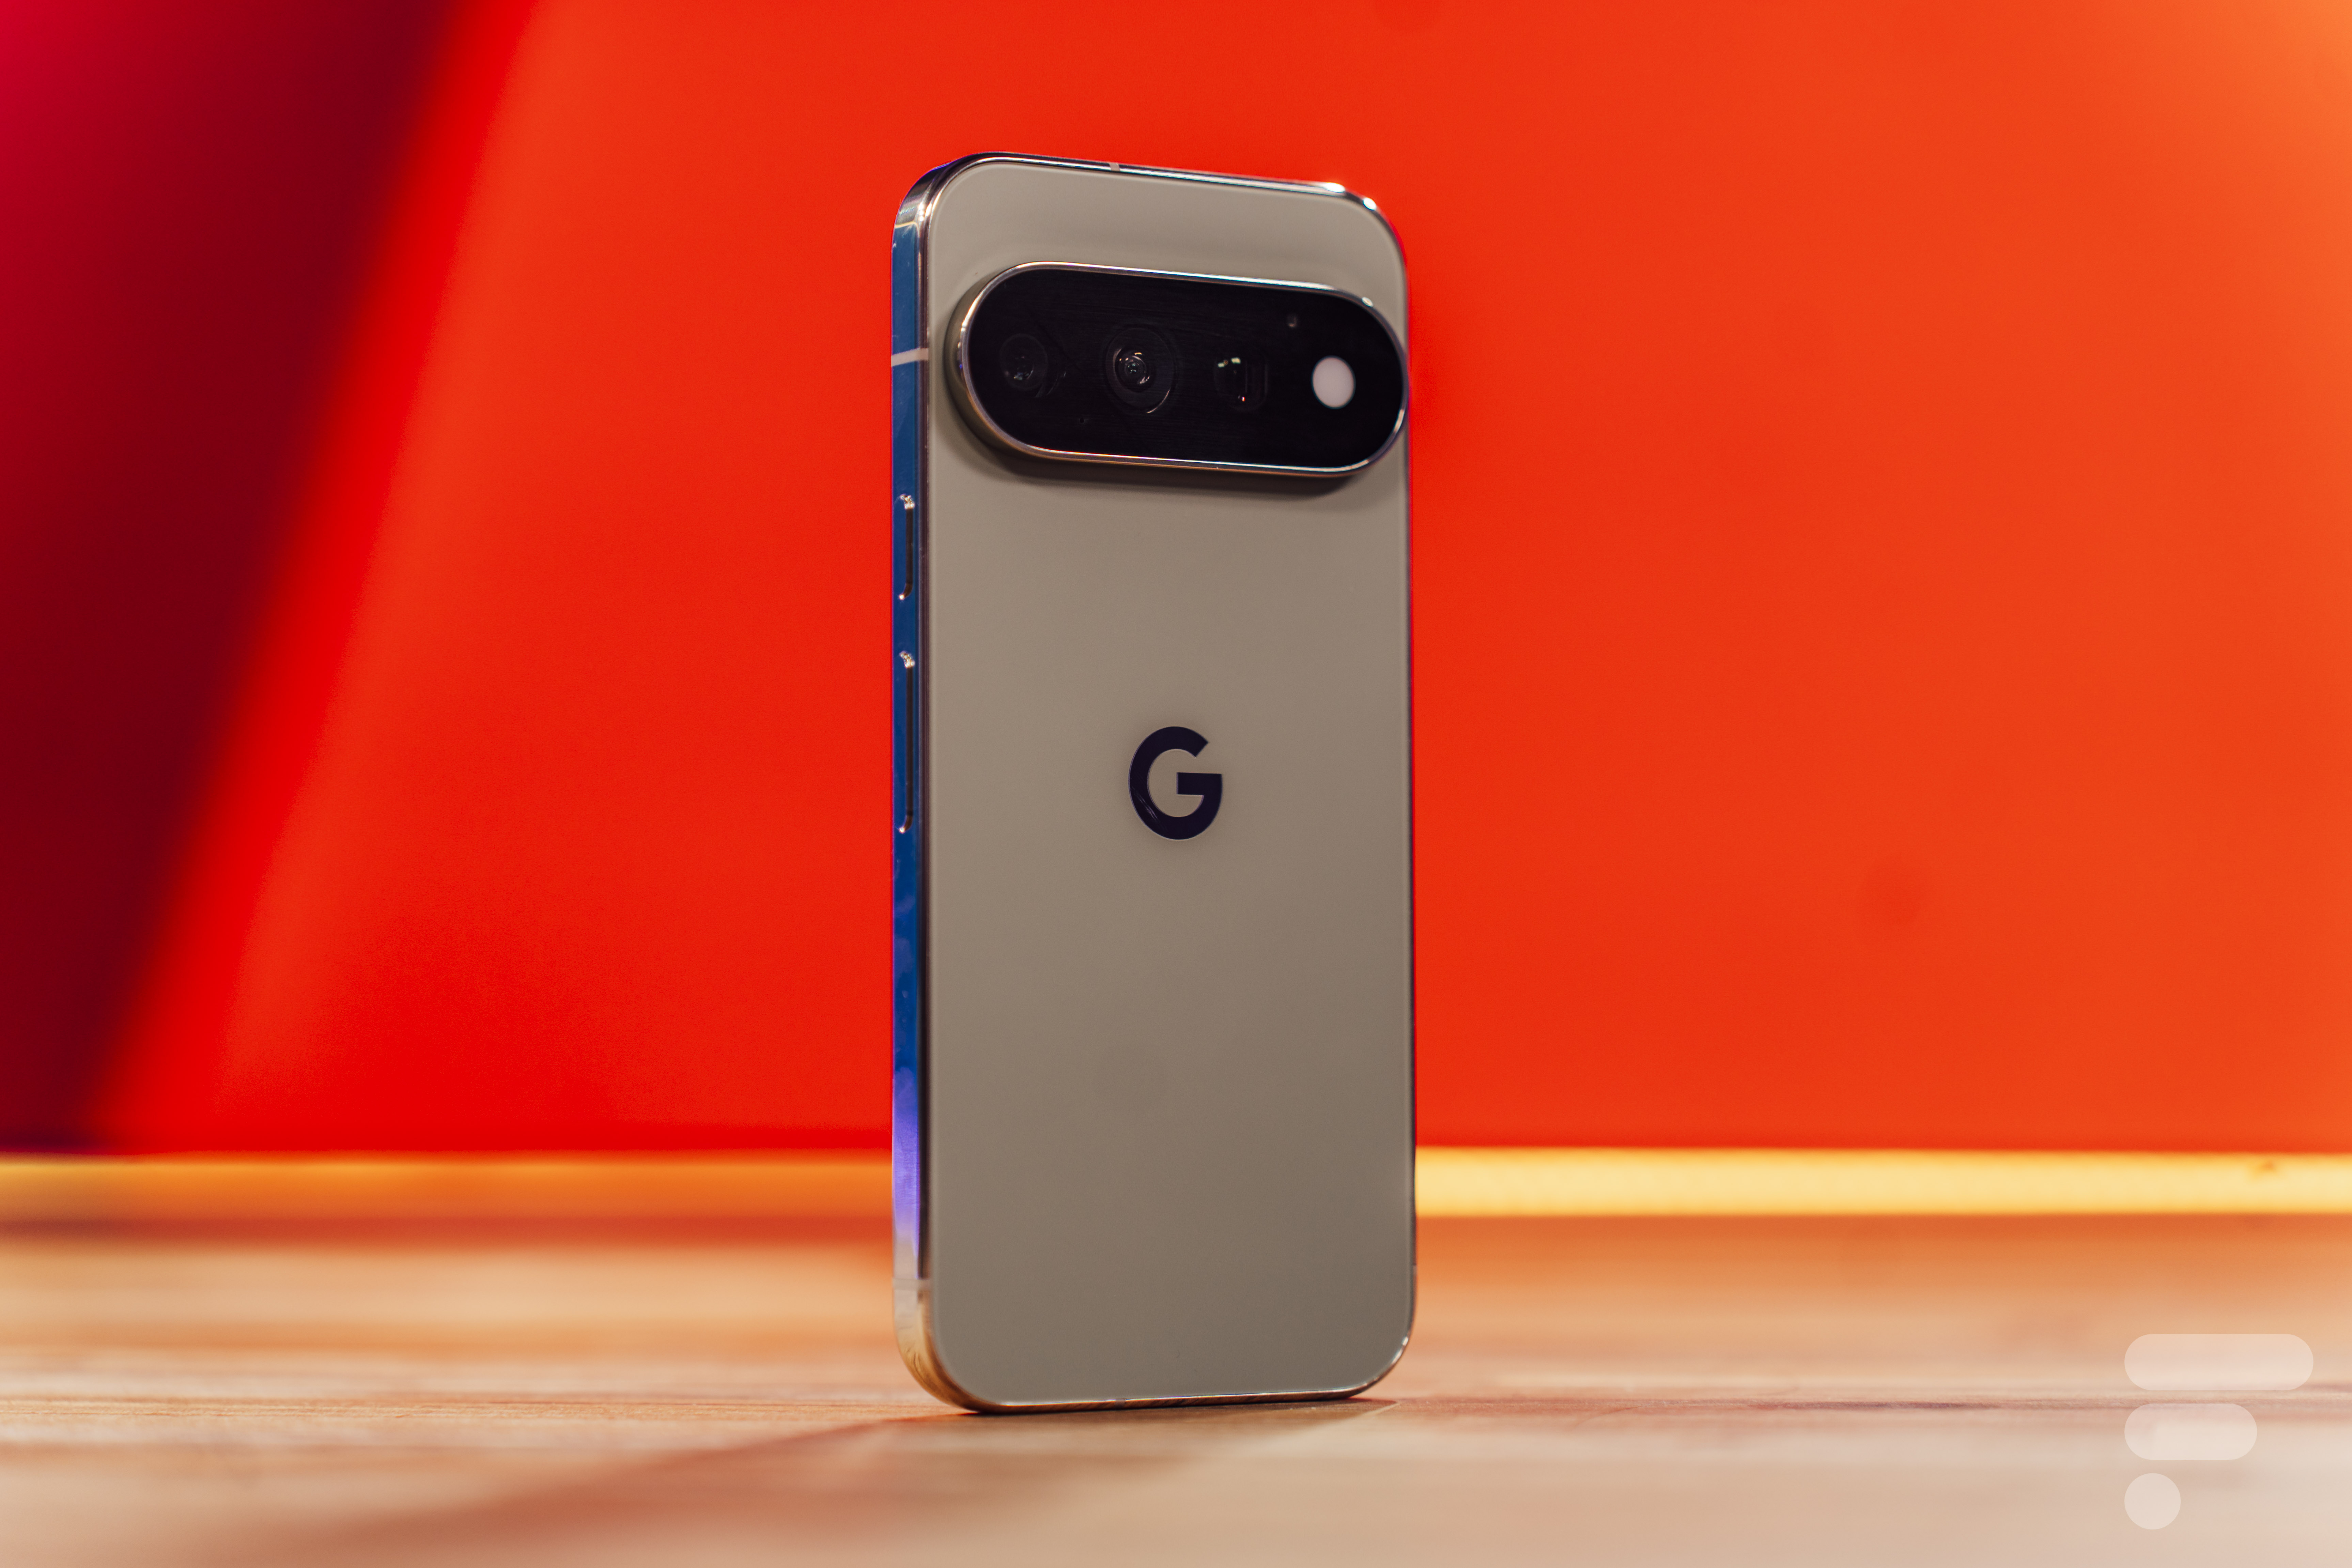
C’est Google en personne qui l’admet, dans son bulletin de sécurité de septembre 2026. La faille, référencée CVE-2026-58704, se niche dans le modem cellulaire, la puce qui relie le téléphone au réseau mobile. Elle se déclenche sans aucune action de la victime : ni lien à cliquer, ni fichier à ouvrir. Dans le jargon, on appelle ça une attaque « zero-click », le pire cas de figure pour se défendre.
Techniquement, c’est une élévation de privilèges. Un attaquant à proximité exploite une erreur de logique dans le code du modem pour sortir de son bac à sable, la zone isolée où il est censé rester, et atteindre les données du reste de l’appareil.
Google précise que la faille « pourrait faire l’objet d’une exploitation limitée et ciblée ». Autrement dit, quelqu’un s’en servait déjà avant le correctif : c’est une faille zero-day, inconnue au moment des attaques.
Une protection complète de votre vie numérique.
Protégez votre vie numérique et vos appareils contre les virus, arnaques, ransomwares et menaces en ligne avec Bitdefender, primé pour sa protection et compatible avec Windows, Mac, Android et iOS.
L’agence américaine de cybersécurité CISA l’a inscrite à son catalogue des failles activement exploitées et a donné trois jours aux administrations fédérales pour corriger, jusqu’au 19 septembre.
8 /10
8 /10
Le modem, un maillon que Google ne verrouille pas
Une faille logée dans le modem inquiète plus qu’ailleurs. Ce composant tourne dans une couche séparée d’Android, avec ses propres privilèges bas niveau. Un correctif logiciel referme la porte, mais il ne réécrit pas le silicium gravé dans la puce. Or c’est tout l’argument des Pixel : Google maîtrise le matériel comme le logiciel, du Tensor G6 à la surcouche maison, censé garantir des correctifs plus rapides et moins de portes d’entrée.
Sur le Pixel 11, le modem est justement vendu comme plus rapide et plus économe. Ces mêmes téléphones traînent pourtant déjà des soucis de connectivité, et le système GrapheneOS menace de les lâcher faute d’une protection matérielle jugée essentielle.
Le vecteur n’a rien d’inédit. Début 2023 déjà, Samsung et Google avaient dû corriger 18 vulnérabilités dans les modems Exynos qui équipaient des Pixel et des Galaxy. Le même point faible revient, sur des appareils que Google conçoit pourtant de bout en bout.
Qui était visé ?
Google n’a nommé personne et n’a pas répondu aux demandes de précisions. Mais le mot « ciblé », en sécurité, désigne rarement l’utilisateur lambda. Ce type d’attaque zero-click est l’outil favori des vendeurs de logiciels espions commerciaux, à la Pegasus, qui revendent l’accès à des États pour surveiller journalistes, opposants ou cadres dirigeants. Rien ne le prouve dans ce cas précis, mais le profil correspond.
Pour aller plus loin
Projet Pegasus : 7 questions pour comprendre l’affaire du logiciel espion qui vise les smartphones Android et iPhone
Si vous avez un Pixel, la marche à suivre tient en une ligne : installer la mise à jour de septembre 2026 dans Paramètres, puis Sécurité et confidentialité. Elle couvre toute la gamme, du Pixel 6a au Pixel 11 Pro, et ajoute au passage de nouvelles protections anti-arnaque déployées en France.